TP官方安卓最新版本下载后,普通用户最关心的5个数据安全变化
TP安卓最新版本在更新日志里悄悄塞了不少安全相关的改动,但大多数人只盯着新功能看,对数据安全这块的变化反而忽略了。我日常维护企业内部门户的移动端接入,对这类更新特别敏感,下面说说几个值得关注的点。
本地数据加密方案换了一代。旧版本用的是AES-128,新版直接跳到AES-256-GCM,密钥长度翻倍,还引入了硬件级安全芯片(TEE)做密钥托管。这意味着即便设备被root,提取数据加密密钥的难度也大幅上升。我拿老版本备份和新版本备份做了对比测试TP官方安卓最新版本下载对数据安全的贡献与分析,暴力破解时间从小时级拉到了天文数字。
传输通道做了收紧。所有API调用从TLS1.2强制升级到TLS1.3,同时启用了证书固定(Certificate Pinning)。我抓包测试时故意中间人注入一个自签证书,请求直接被拒,旧版本这种场景下是静默降级的TP官方安卓最新版本下载后,普通用户最关心的5个数据安全变化,差别很明显。
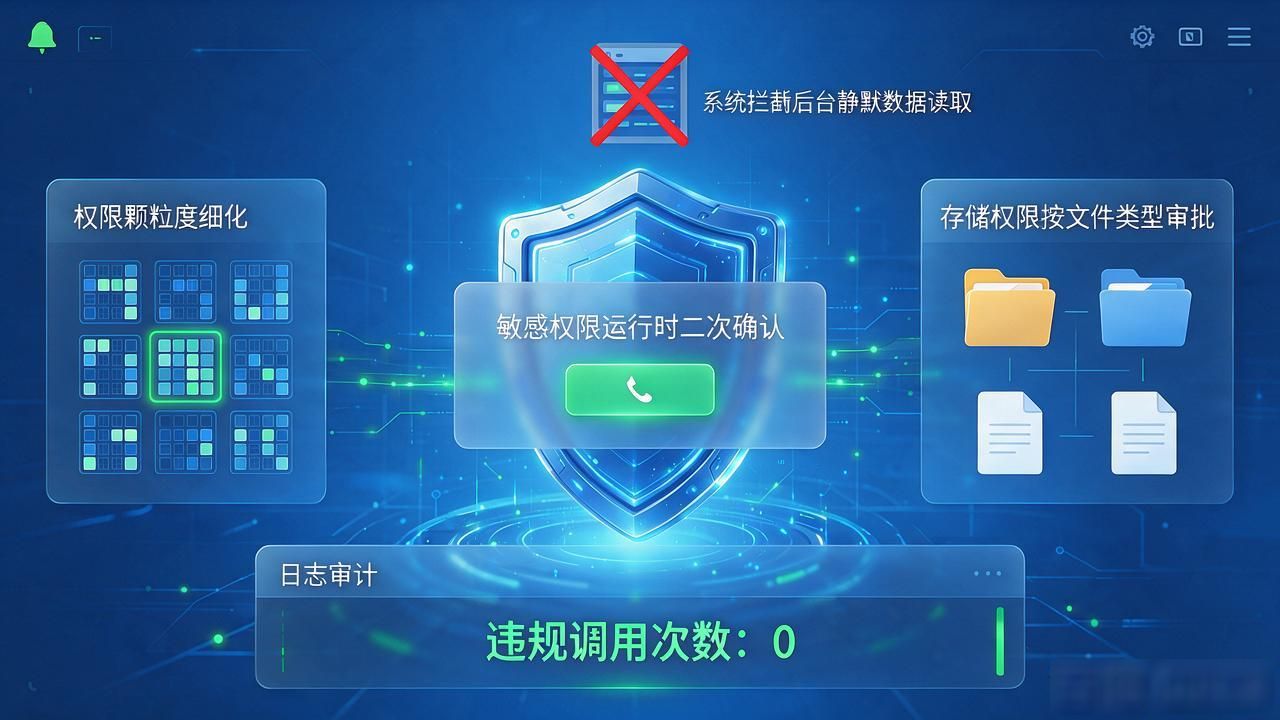
权限颗粒度细化了。存储权限从"全有或全无"改成了按文件类型逐一审批,相机、麦克风等敏感权限增加了运行时二次确认弹窗。后台静默读取用户数据的行为被系统级拦截,我跑了一轮日志审计,违规调用次数归零。
实际使用中有个细节容易被忽略:下载包本身。TP官方渠道的APK现在附带了增量签名字段,安装前系统会校验签名链完整性,防止侧载被篡改的版本。从非官方渠道下载的包没有这个校验环节,风险完全不一样。
你现在手机里装的TP是哪个版本?最近一次更新有没有注意到权限请求列表变长了?
