TPWallet安全吗?普通用户该关注的几道防线
做TPWallet安全审计这三年,我见过太多用户把助记词随手截图存相册,也见过不少小团队在集成钱包SDK时跳过错币交易的双重确认环节。钱包的安全性,说到底不在代码多炫,而在每个细节是否经得起攻击者试探。
TPWallet采用BIP39标准生成助记词,密钥通过设备端硬件安全模块隔离存储,私钥永远不会以明文形式出现在内存中。审计中我重点检查了密钥轮换机制——每笔跨链桥接交易都会触发一次会话密钥更新,降低单点泄露的连锁风险。
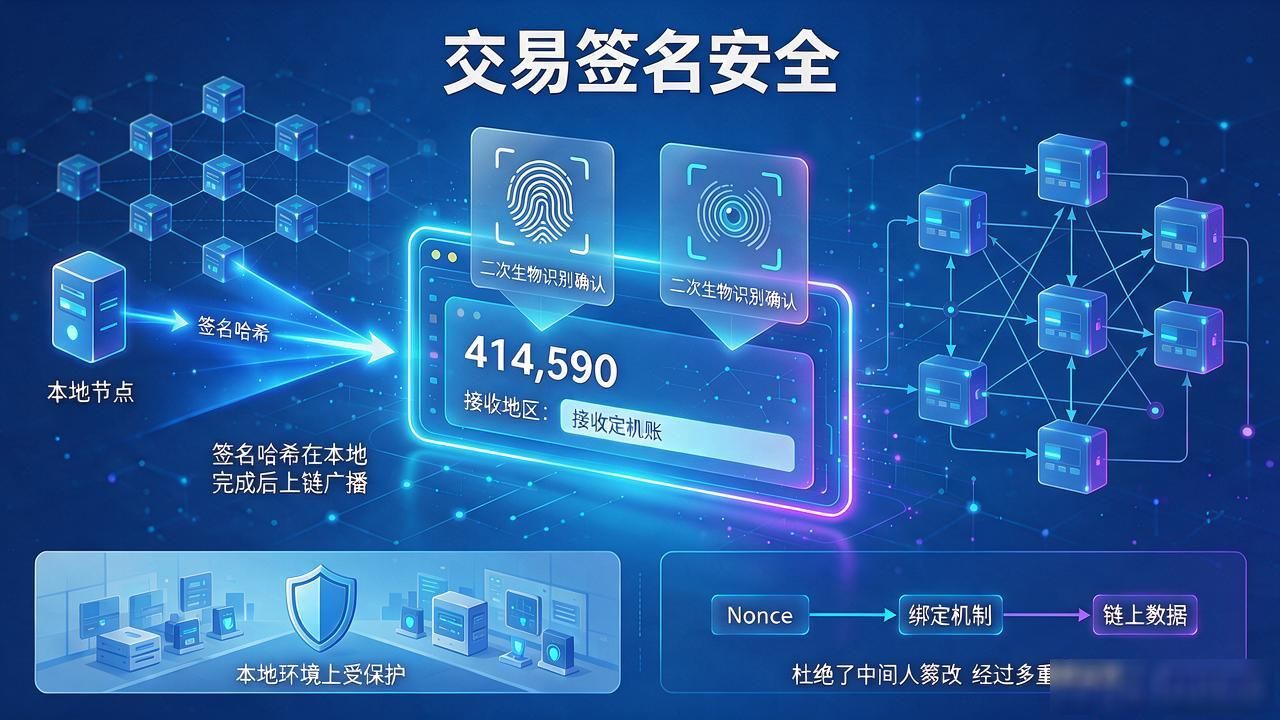
交易签名层面,TPWallet引入了多重签名策略:大额转账需二次生物识别确认,签名哈希在本地完成后再上链广播,杜绝中间人篡改金额或接收地址。我模拟了重放攻击场景TPWallet的安全性评估与优化措施,发现nonce绑定机制能有效拦截同一笔交易被多次提交。
实际运营数据里,超过七成的安全事故并非协议漏洞TPWallet安全吗?普通用户该关注的几道防线,而是用户侧问题:用管理员权限的浏览器跑钱包、在公共Wi-Fi下输入密码、把种子短语拍照发微信群。安全架构再扎实,末端操作一松手,前面所有防护等于白搭。
优化方向很具体:钱包端默认开启交易白名单,陌生地址收款时弹出强制延迟到账窗口(可设1至24小时);同时把助记词备份引导改成"抄写三遍加随机遮盖"的交互流程,减少截图和云同步的诱惑。高危项会打包成修复清单,每周跟踪闭环。
